Checklist RGPD para una aplicación interna: qué revisar antes de ponerla en marcha
Una aplicación interna que guarda datos de clientes, empleados o proveedores trata datos personales. Esta lista ayuda a no olvidar nada al diseñarla; no sustituye la opinión de su delegado de protección de datos o de su asesor.
1Antes de empezar: para qué y con qué base
Esta guía no es asesoramiento jurídico. La interpretación del Reglamento General de Protección de Datos (RGPD) y de la normativa española que lo complementa corresponde a su asesor o a su delegado de protección de datos, si lo tiene. Lo que sigue son las preguntas que nos hacemos al construir y que conviene llevarle resueltas.
- Finalidad: para qué se usan los datos, en una frase. «Gestionar los pedidos de nuestros clientes» sirve; «tener toda la información» no.
- Base legal: por qué puede tratarlos (un contrato, una obligación legal, un interés legítimo, el consentimiento). Esto lo decide su asesor, no el programador.
- Minimización: qué campos hacen falta de verdad. Si nadie usa la fecha de nacimiento, no se pide.
2Dentro de la aplicación
Lo que se diseña y se programa:
- Permisos por rol: cada persona ve solo lo que necesita para su trabajo. El almacén no necesita el IBAN de los clientes.
- Registro de accesos y cambios: quién vio o modificó qué dato y cuándo, sobre todo en datos sensibles como salud o nóminas.
- Cuentas personales, nunca compartidas, y cierre de acceso el mismo día en que alguien deja la empresa.
- Exportaciones controladas: quién puede descargar listados completos y si queda registrado.
- Borrado y anonimización que funcionen de verdad, también en las copias, cuando se cumple el plazo.
3Fuera de la aplicación: proveedores y ubicación
Quien construye o aloja la aplicación y accede a los datos suele actuar como encargado del tratamiento, y eso requiere un contrato que lo regule. Lo mismo vale para cada servicio que interviene: alojamiento, base de datos, correo, firma, o un servicio de IA si la aplicación lo usa para leer documentos.
- Lista de proveedores que tocan datos personales, con su contrato de encargado firmado.
- Dónde se guardan los datos: país y región del alojamiento y de las copias.
- Si algún proveedor puede acceder desde fuera del Espacio Económico Europeo, qué garantías cubren esa transferencia internacional. Su asesor le dirá si son suficientes.
4Plazos, derechos, copias y brechas
Lo que pasa con los datos a lo largo del tiempo:
- Plazos de conservación por tipo de dato, y qué se borra o anonimiza al cumplirse. Algunos plazos los fijan otras normas (fiscales, laborales): su asesor le dirá cuáles.
- Derechos de los interesados: poder localizar, entregar, corregir o suprimir los datos de una persona sin buscar a mano en cinco sitios.
- Copias de seguridad cifradas, en ubicación conocida, con pruebas de restauración.
- Un procedimiento para brechas de seguridad: quién detecta, quién decide y cómo se avisa. Algunas brechas deben notificarse a la autoridad de control (en España, la Agencia Española de Protección de Datos) en un plazo corto; compruébelo con su asesor.
- Registro de actividades de tratamiento actualizado con esta aplicación, si su empresa debe llevarlo.
5Privacidad decidida en el diseño
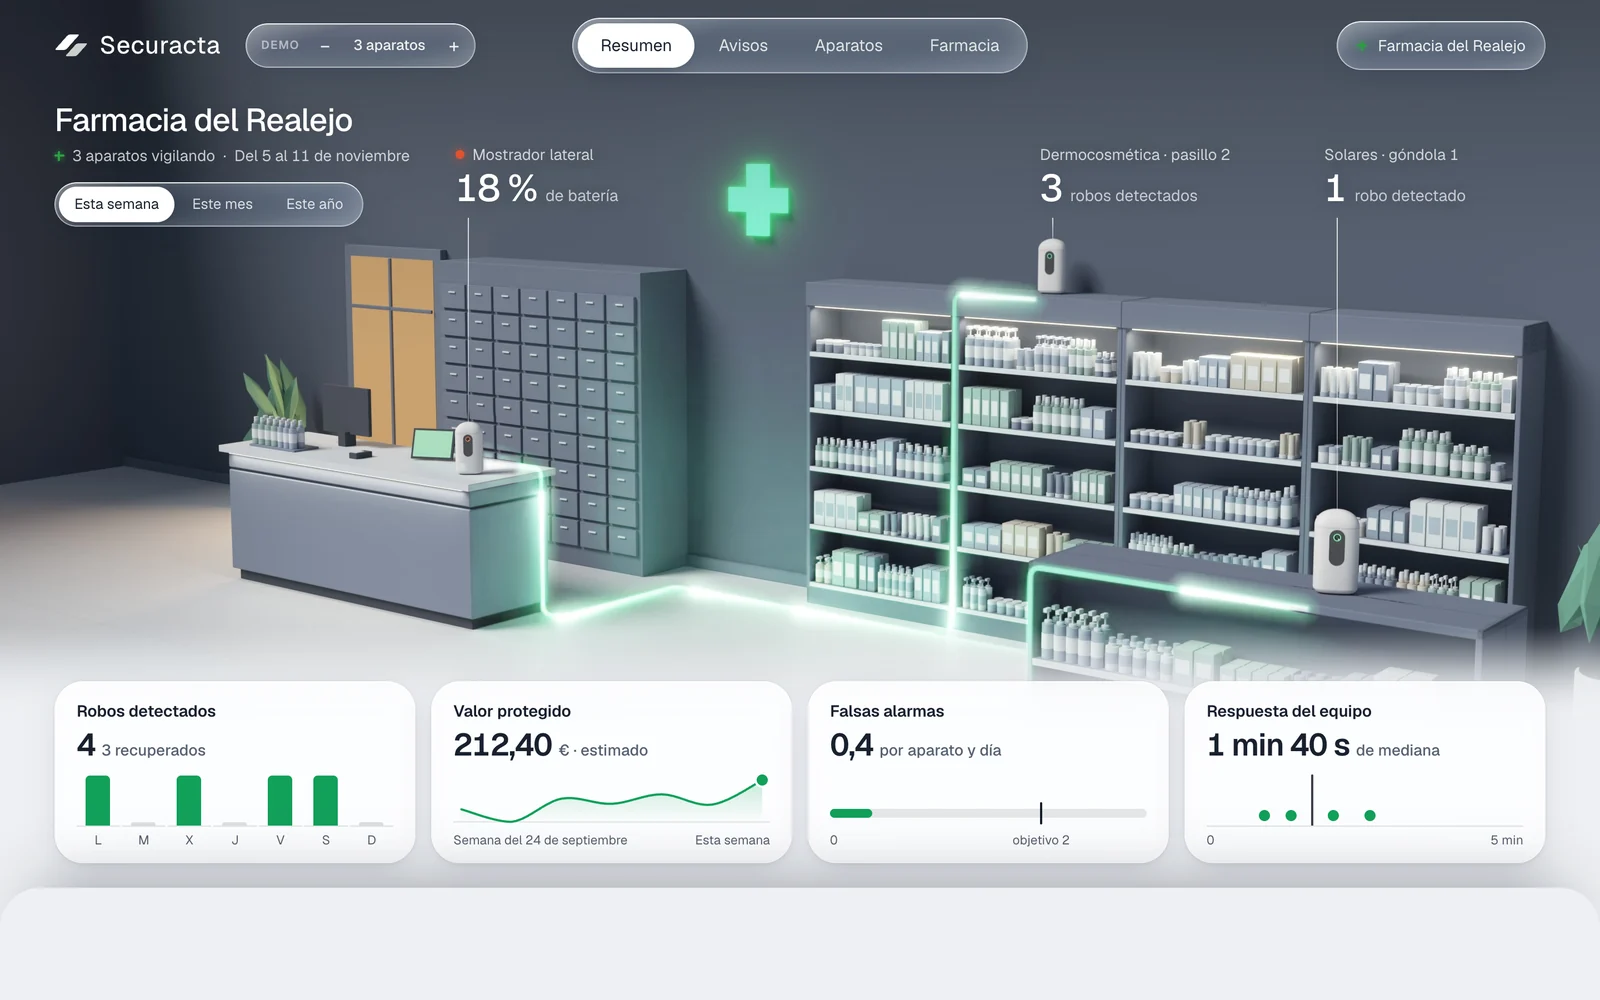
Securacta
Un aparato que detecta hurtos en la farmacia
El aparato solo mira poses y gestos, nunca caras, y el vídeo continuo no sale de él: la minimización se decidió antes de escribir código. Está en desarrollo; la cámara reconoce poses y el panel usa datos de ejemplo.
En desarrollo. La cámara ya reconoce poses y el panel web funciona con datos de ejemplo; el detector de gestos es la fase siguiente.
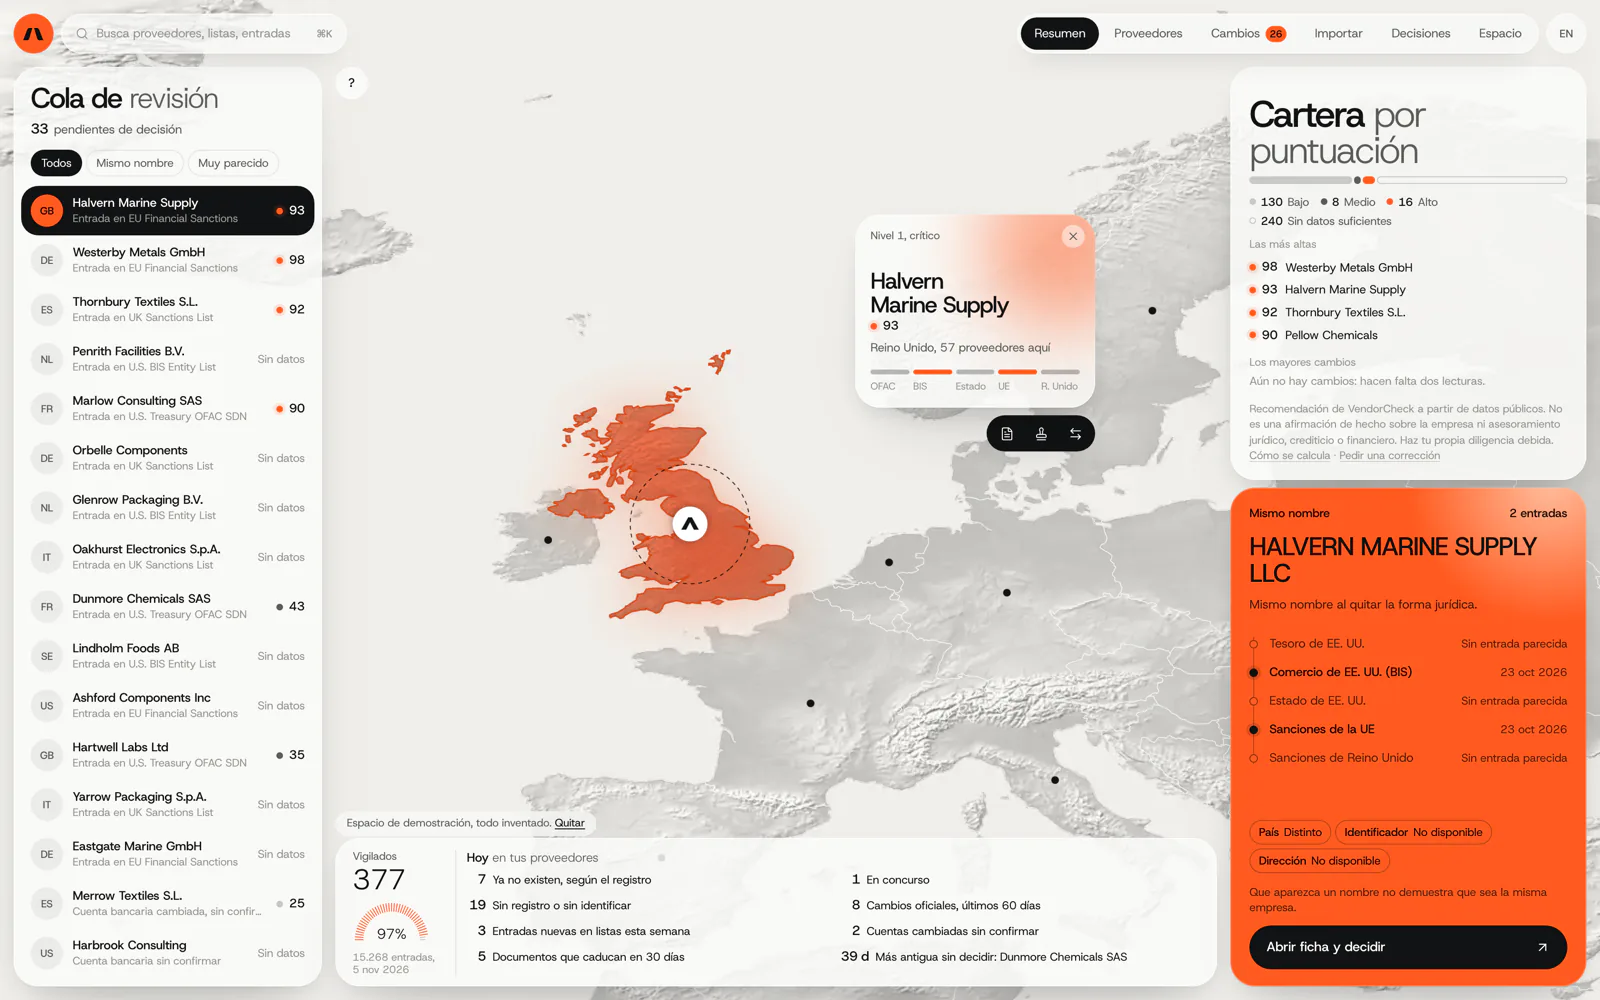
VendorCheck
Revisión de proveedores contra las listas oficiales de sanciones
Cada decisión sobre un proveedor queda anotada con su fuente y su fecha, que es el tipo de registro que permite explicar después quién decidió qué. En desarrollo, con datos de demostración inventados.
En desarrollo. El cotejo con las listas oficiales funciona; las cuentas, el cobro y los avisos están programados y aún sin conectar. Las pantallas se enseñan con un espacio de demostración inventado.
6Preguntas frecuentes
¿Una aplicación solo para empleados también está sujeta al RGPD?
Si guarda datos de personas identificables, como los propios empleados, los clientes o los contactos de proveedores, en principio sí. Confírmelo con su asesor para su caso.
¿Quién es responsable y quién encargado?
Por lo general, su empresa decide para qué se usan los datos y es la responsable; el proveedor que los trata por encargo suyo es el encargado. Su asesor lo confirmará y revisará el contrato.
¿Pueden alojar los datos en la Unión Europea?
Sí, es lo que proponemos por defecto, y le decimos en qué región está cada servicio. Si alguno trata datos fuera, se lo indicamos antes de usarlo.
¿Qué pasa si la aplicación usa IA para leer documentos?
Ese servicio también trata datos y entra en la lista de proveedores, con su ubicación y su contrato. Además, el resultado lo revisa siempre una persona antes de darlo por bueno.
Llévele esta lista a su asesor
Si está pensando en una aplicación interna, la diseñamos con estas preguntas resueltas desde el principio y le damos por escrito qué servicios tratan datos y dónde.
Cuéntenos su problema